【対策と勉強】IDARE(プリカ)の不正アクセスによる個人情報漏えい
プリペイドカードサービス「IDARE(イデア)」で発表された不正アクセスによる個人情報漏えいについてです。
本記事では、リスクにできるだけ対処したい場合の対策と、今回の情報漏えいによるリスクを勉強も兼ねて整理します。
IDAREの不正アクセスによる個人情報漏えいの概要
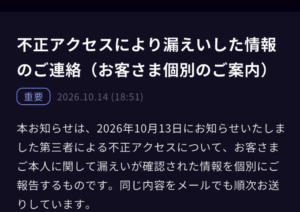
2026年10月13日、プリペイドカードサービス「IDARE(イデア)」で不正アクセスによる個人情報漏えいが公表されました。
対象は退会済みユーザーを含む129,659人。電話番号、メールアドレス、残高、取引履歴などに加え、一部利用者については、入金用クレジットカード番号の先頭6桁と下4桁も漏えいしています。
カード番号全桁やセキュリティコードは漏えいしていないため、漏えいした情報だけでカードの不正利用が成立するものではありません(詳細は後述)。一方で、個人情報や取引履歴を悪用した詐欺など、より広範なリスクにも注意を向ける必要性があります。
- 漏えいした情報
漏えいした情報は以下のとおりです。漏えいした情報の範囲はお客さまのご利用の状況により異なるため、詳細は個別にご連絡をいたします。
(1) 全ての対象者
- 電話番号、メールアドレス、生年月日、ユーザーID、表示名などのご登録情報
- IDAREアカウントの設定情報・ステータス、残高情報、取引履歴
- IDAREカードの名義、有効期限
(2) 一部の対象者
- 氏名、住所、性別、利用目的、本人確認書類の番号などの本人確認時の申請内容 (*1)
- IDAREカードのカード番号の一部(下4桁) (*2)
- 入金用にご登録のクレジットカード番号の一部(先頭6桁と下4桁) (*3)
- 入金用にご登録の銀行口座番号の一部(下3桁) (*4)
- リアルカードのアクティベーションコード (*5)
- その他任意サービスのご利用に必要となる属性情報 (*6)
(*1) マイナンバーや本人確認資料の画像情報の流出はありません。
(*2) IDAREカード番号の全桁、セキュリティコード、暗証番号は当社として保持しておりません。
(*3) クレジットカード番号の全桁、有効期限、セキュリティコード、暗証番号は当社として保持しておりません。
(*4) 口座番号の全桁、口座の暗証番号は当社として保持しておりません。
(*5) アクティベーションコードは第三者のアカウントからは利用できません。
(*6) 2021年10月までにユーザー登録をしたユーザーの内、貸付サービス「LADDER」(2021年10月サービス終了)を利用する目的で属性情報(年収、勤務先情報等)を入力頂いた方に限られます。
- 漏えいしていない情報
以下の情報は、今回不正アクセスを受けたシステムからは参照できない仕組みで管理しているか、または当社として情報を保持していないため、第三者による取得の可能性はございません。
出典:「IDARE」における不正アクセスによる個人情報漏えいに関するお知らせとお詫び – IDARE(イデア)| 貯まるキャッシュレス
- 本人確認資料の画像情報および本人容貌の画像情報
- ログインパスワード
- IDAREカードの番号(全桁)、セキュリティコード、暗証番号(PIN)
- ご登録のクレジットカードの番号(全桁)、セキュリティコード、有効期限、暗証番号(PIN)
- ご登録の銀行口座番号(全桁)、暗証番号(PIN)
なお、発表時点での状況としては、「本件に起因する不正な取引は確認されておりません。」、「お客さまの残高は安全に保全されており、IDAREのサービスは通常どおりご利用いただけます。」、「ログインパスワードは漏えいしておらず、ログインにはご登録の方法による多要素認証を必須としておりますので、漏えいした情報のみで第三者がお客さまのアカウントへ不正にログインすることはできません。」とのことです。
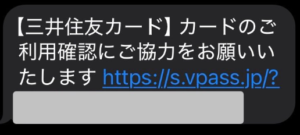
利用者向けのお願いとして、「今後、お客さま宛てに、当社やIDAREを装った不審なメール、SMSが送られる可能性や、電話が掛かってくる可能性があります。当社がお客さまに対して、メールやSMS、電話といった手段で、パスワード、暗証番号、セキュリティコード、多要素認証の認証コード等をお伺いすることはありません。身に覚えのない連絡に記載されたリンクや添付ファイルは開かず、個人情報を入力しないようご注意ください。」ということで、フィッシング関連のリスクについて注意喚起されています。
経路としては、「2026年8月10日から9月27日にかけて、カスタマーサポート等で使用していた外部ソフトウェアの脆弱性を悪用され、データベースから複数回にわたり情報が取得されました。」とのことです。
本記事では、今回の情報漏えいに関し、リスクにできるだけ対処したい場合の対策と、今回の情報漏えいによるリスクを勉強も兼ねて整理します。
リスクにできるだけ対処する場合の対策
リスクにできるだけ対処したい場合は、以下のような対策が考えられます。
| 対策 | 効果・注意点 |
|---|---|
| ① IDAREをロック | IDAREによる決済を停止 |
| ② 入金元カードを削除 | IDAREに登録する情報を整理。ただし流出済み情報は消えない |
| ③ 自動積立を停止 | IDAREを利用しない場合は不要な入金を停止 |
| ④ 利用明細・残高を確認 | 不正利用を早期発見。継続的に要確認 |
| ⑤ IDARE残高を使い切る | IDARE不正利用時のリスク低減 |
| ⑥ IDAREを退会 | 今後のサービス利用を終了。残高の失効等に注意 |
| ⑦ 入金元クレカを再発行 | 一部流出したカード番号を無効化。入金元クレカを使ったその他の支払い情報は要再登録 |
個人的には、実施するとしたら緊急性の高い対策は上記の①、④、⑦あたりかと思います。
① IDAREをロック
IDAREには、カードの決済機能を一時停止する「カードロック」機能があります。
この対処は、(今後もIDAREを使う可能性があったとしても)とりあえずロックしておくという位置づけです。
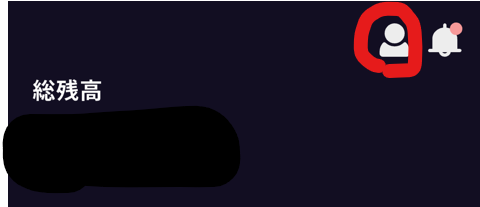
アプリ右上の人型アイコンから「セキュリティ」→「カードロック」で設定できます。
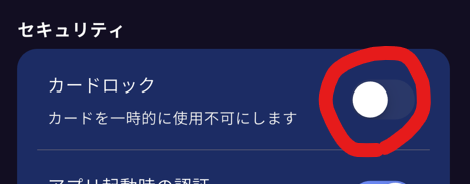
ロック中はIDAREでの決済ができなくなりますが、残高・取引履歴は保持され、入金や、加盟店からの返金も可能です。必要に応じてロックを解除できます。
なお、カードロックは決済を制限する機能であり、IDAREのアカウント全体の利用停止ではありません。
② 入金元カードを削除
IDAREに登録している入金元クレジットカードは、アプリの「入金元の管理」から削除できます。
この対処は、IDAREに登録する情報を整理しておくという位置づけです。
当然、削除したクレジットカードからIDAREへの入金はできなくなります。
また、削除しても過去の入金履歴は残りますし、今回すでに漏えいしたカード番号の一部情報が消える訳でもありません。
削除によるリスク低減効果には限界がありますが、利用しなくなったカードを登録したままにしないという観点では有効です。
③ 自動積立を停止
IDAREを当面利用しない場合は、自動積立などの設定を確認し、不要な入金が続かないようにします。
この対処は、IDAREを利用しない場合は不要な入金を停止するという位置づけです。
カードロック中も入金は可能なので、①のロックだけで自動入金を停止できるわけではありません。
④ 利用明細・残高を確認
IDAREの残高と取引履歴を確認し、不審な利用がないかチェックします。
この対処は、カードの不正利用が行われていないか自身でチェックし早期発見できるようにするという位置づけです。
IDAREだけでなく、IDAREに登録されていた入金元クレジットカードについても利用明細や利用通知の設定を確認しておきましょう。
不正利用が疑われる場合は、IDAREカードを直ちにロックし、取引日時・金額・加盟店名などを記録して問い合わせましょう。不正利用については後述します。
また、残高や取引明細の確認は一度だけでなく、定期的に行うなど、継続的な管理として実施しましょう。
⑤ IDARE残高を使い切る
IDAREの残高をゼロにしておくことで、IDAREの不正利用における金銭的な被害のリスクを低減できます。
この対処は、カードが不正利用されそうになったとしても金銭的な被害が生じないようにするという位置づけです。
IDAREはプリペイドカードなので、原則として残高を超えるカード決済はできません。
なお、残高を使い切るにはカードロックを解除する必要があります。あと、残高を現金として払い戻すことも原則できません。
また、退会を検討する場合は、先に残高を使い切るのが合理的です。
忘れずにIDAREボーナス(ポイント)も使い切りましょう。
⑥ IDAREを退会する
今後IDAREを利用しない場合は、退会も選択肢になります。
この対処は、一時的なロックでなく、IDAREを今後利用しないようにするという位置づけです。
退会はアプリのアカウント画面から実施できます。
ただし、以下の点に注意が必要です。
- 退会すると残高はすべて失効
- 退会の取り消し・アカウントの復元は不可
- 同じ電話番号・メールアドレスでは30日間再登録不可
- 未払いの請求や未完了取引がある場合は退会できないことがある
あと、退会しても、今回すでに漏えいした個人情報が取り戻せるわけではありません。
また、不正利用の疑いがある場合は、補償申請や調査に影響する可能性があるため、退会前にIDAREへ確認することをおすすめします。
⑦ 入金元クレカを再発行
入金元クレジットカードの再発行は、今回の(一部の)カード番号漏えいに対する強力なリスク低減策です。
この対処は、入金元クレカの不正利用リスクをできるだけ低減するという位置づけです。
新しいカード番号が発行されれば、漏えいした旧カード番号を使用した不正利用のリスクを減らせます。
なお、今回漏えいしたのはカード番号の一部であり、全桁・有効期限・セキュリティコードは漏えいしていないので、漏えいした情報だけでカードの不正利用が成立するものではありません。その上で、不正利用リスクを低減したい場合に実施しておくと良いでしょう。
再発行には手数料が発生する場合があるほか、継続課金や公共料金などの支払設定を変更する手間もあります。カード番号の自動更新サービス(洗い替え)が効く場合もあるため、旧番号の無効化範囲についても発行会社の情報を確認するとよいでしょう。
今回の情報漏えいのリスク考察
勉強も兼ねて整理です。
リスク考察① 入金元クレジットカードの不正利用
今回、特に気になるのが、入金元クレジットカード番号の「先頭6桁+下4桁」の漏えいです。
一般的な16桁のカード番号では、次のような構造になっています。
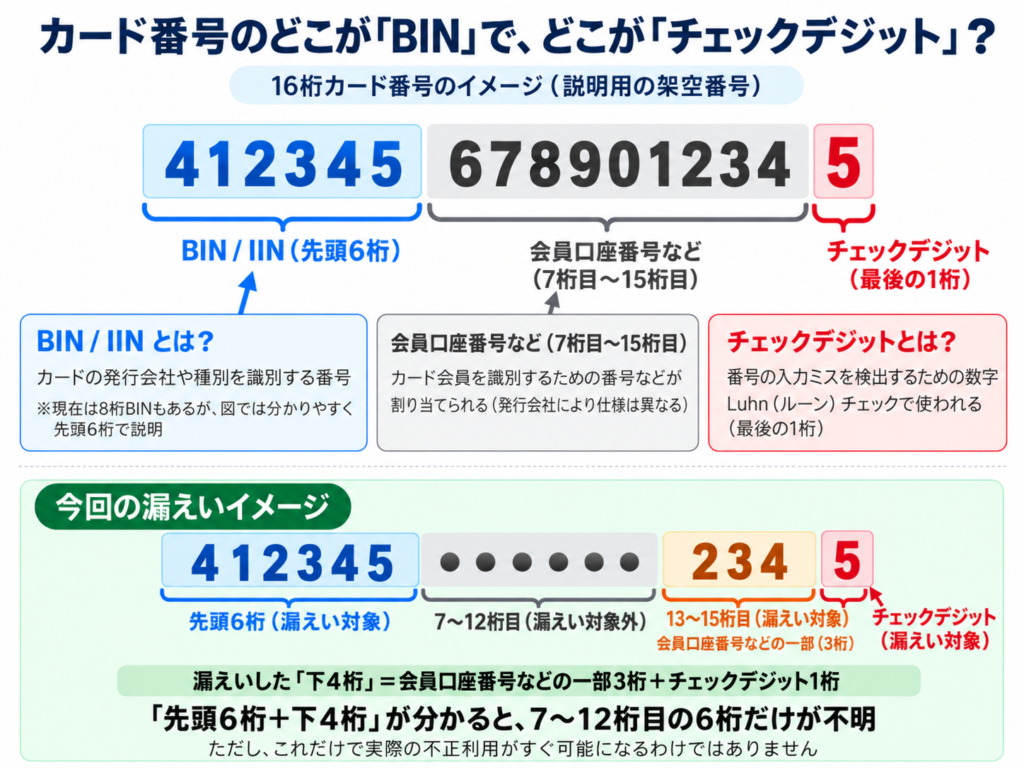
| 桁数 | 情報 |
|---|---|
| 先頭6桁 | BIN/IINと呼ばれる発行会社等の識別情報 |
| 7~15桁 | 口座識別情報(うち7~12桁目は今回漏えいしていない) |
| 下1桁(16桁目) | 1桁がチェックデジット(今回漏えいした) |
最後の1桁は、通常、Luhn(ルーン)アルゴリズムによるチェックデジットです。これは番号の入力ミスなどを検出するための数字であり、暗証番号のような秘密情報ではありません。
16桁カードの場合、先頭6桁と下4桁が判明していれば、未知の中央6桁は100万通りです。
さらに、判明しているチェックデジットを使ったLuhnチェックによって、形式上有効な候補を10万通りに絞り込めます。
ただし、これはあくまで数学的に整合するカード番号の候補数です。10万通りの番号が実際に発行されているわけではなく、どれが本物のカード番号なのかも分かりません。
リスク考察② カード番号の特定より、実際の決済試行が難しい
カード番号の候補を計算すること自体は比較的容易です。
一方、実際のカード不正利用には、次のような障壁があります。
- 実在するカード番号を特定する必要がある
- 有効期限やセキュリティコードなどの情報が不足している
- 決済時に3Dセキュア等の認証が求められる場合がある
- 大量の決済試行はカード会社や決済事業者による不正検知の対象となる
特に、カード番号候補を10万通り計算することと、10万通りの決済を試行することは、コスト・難易度が大きく異なります。
このため、先頭6桁+下4桁の漏えいだけで、直ちにカードを不正利用される可能性は限定的と考えられます。
ただし、カード番号の有効性を不正に検証する「カードテスティング」と呼ばれる攻撃は存在します。
また、他の情報漏えいなどによって追加のカード情報が判明した場合には、リスクが高まる可能性があります。
リスク考察③ IDAREカード/IDAREアカウントの不正利用
IDAREカードについて漏えいしたのは、名義・有効期限と、一部利用者のカード番号下4桁などです。
カード番号全桁やセキュリティコードは漏えいしていません。
そのため、今回漏えいした情報だけでIDAREカードの不正決済を成立させることは容易ではないと考えられます。
また、ログインパスワードも漏えいしておらず、多要素認証が必須となっています。今回漏えいした情報だけでIDAREのアカウントを不正利用することは困難です。
リスク考察④ 個人情報と取引履歴の悪用
今回の漏えいでは、カード番号の漏えい以外に、金融サービスの1つであるIDAREというプリペイドカードの利用者であるという属性と紐づく個人情報・残高・取引履歴がまとめて流出した点にも着目すべきでしょう。
攻撃者が実際の利用金額や取引日時を把握していれば、正規のカスタマーサポートを装った巧妙なフィッシング詐欺につながる可能性があります。
また、一部対象者については、氏名・住所・本人確認書類番号なども漏えいしています。
本人確認書類の画像は漏えいしていないものの、他の漏えい情報などと組み合わされることで、なりすましに悪用される可能性があります。
そのため、IDAREから届く漏えい通知を確認し、自分がどの情報の漏えい対象となっているかを把握することが重要です。
メールやSMSで届いたリンクを安易に開かず、IDAREのアプリや公式サイトから直接確認するようにしましょう。
リスクの総合評価例
| リスク | 評価 |
|---|---|
| 入金元クレカの直接不正利用 | 先頭6桁+下4桁の漏えいだけで、直ちにカードを不正利用される可能性は限定的 |
| IDAREカード自体の不正決済 | 下4桁の漏えいだけで、直ちにカードを不正利用される可能性は限定的 |
| IDAREアカウントへの不正ログイン | 漏えい情報だけでは困難と説明されている |
| フィッシング・なりすまし | 特に注意が必要 |
| 残高・取引履歴のプライバシー侵害 | 懸念あり |
参考
IDAREの不正利用補償制度にも注意
IDAREには不正利用に対する補償制度がありますが、無条件に補償されるわけではありません。
| 項目 | 内容 |
|---|---|
| 申告期限 | 損害発生から30日以内 |
| 申告先 | IDAREおよび警察署 |
| 本人確認 | 不正利用発生時点で完了している必要あり |
| 補償額 | 不正利用額から回収済み額を差し引いた金額 |
| 補償方法 | IDAREポイントの付与 |
| 手続き期間 | 最大60日程度かかる場合あり |
損害発生の時点において本人確認が完了していないアカウントは補償対象外となります。
また、補償は現金返金ではなく、原則としてIDAREポイントの付与で行われます。
過去3か月以内に別の補償を受けている場合や、利用者の故意・重大な過失がある場合なども補償対象外となります。
不正利用が発生した場合は、カードロックとIDAREへの申告を速やかに行い、警察署への届出も含めて30日以内に手続きを進める必要があります。
先頭6桁+下4桁に関連するPCI SSCや個人情報保護委員会の説明
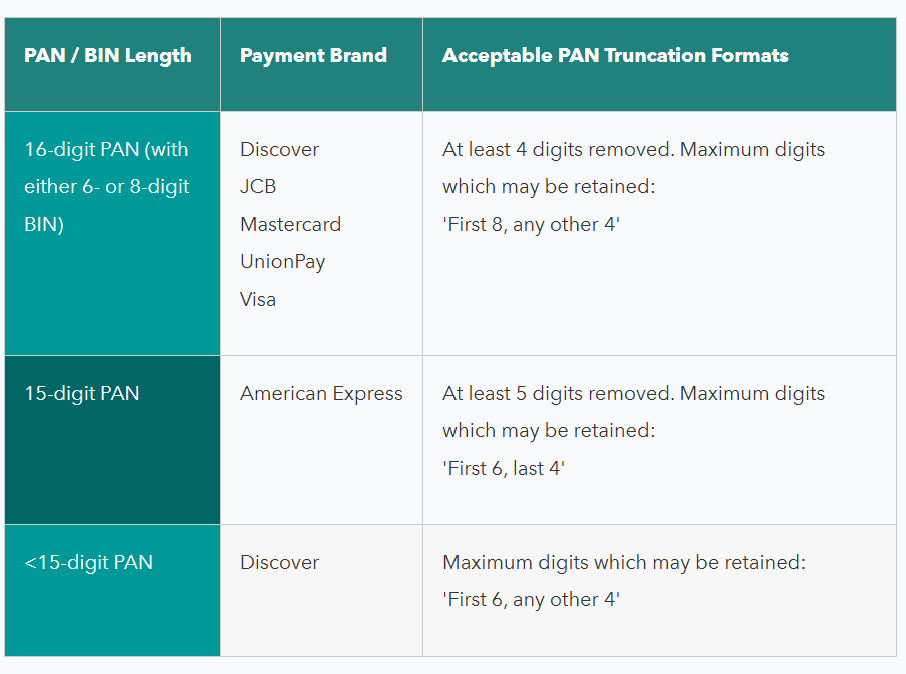
クレジットカード情報の国際的なセキュリティ基準「PCI DSS」を策定するPCI Security Standards Council(PCI SSC)は、カード番号の一部だけを保存する場合、「先頭6桁+下4桁」を基本的な許容形式としています。
現在は8桁のBINにも対応していますが、先頭6桁+下4桁は各国際ブランドに共通して認められている形式です。
つまり、カード番号全桁とは区別して扱われる情報であり、全桁に比べると一定の安全性が考慮された形式といえます。もちろん不正利用リスクの評価そのものとは別の話です。安全と断定するものではありません。
ただし、PCI SSCは、異なる形式で切り詰められた同一カード番号の情報を組み合わせると、元のカード番号を復元しやすくなる点に対しても注意を促しています。
また、日本の個人情報保護委員会は、クレジットカード番号の下4桁と有効期限の組み合わせが漏えいした場合について、直ちに「不正に利用されることにより財産的被害が生じるおそれがある個人データの漏えい等」に該当するものではないとの見解を示しています。
ただし、これは「下4桁+有効期限」に関する判断であり、今回のIDAREの入金元クレカのような「先頭6桁+下4桁」のカード番号の漏えいに対して直接示された見解ではありません。
以上を踏まえると、今回漏えいした「先頭6桁+下4桁」は、カード番号全桁の漏えいと同等の危険性があるとはいえず、直接的な不正利用のリスクは比較的限定的と考えられます。安全と断定するものではありません。
まとめ
プリペイドカードサービス「IDARE(イデア)」で発表された不正アクセスによる個人情報漏えいについて、リスクにできるだけ対処したい場合の対策と、今回の情報漏えいによるリスクを勉強も兼ねて整理してみました。
私自身は、個人的な判断として、本記事に記載の対処を実施しても潜在的なリスクの程度はあまり変わらないと考えて、当面は今まで通りIDAREを利用予定です。対処により低減できるリスクもあるので、効果が無いという意味ではありません。また、何か良い決済ルート等があれば別の使い方を考えるかもしれませんが、他社のサービスなら安全という意味でもありません。
(追記)私のところにも来てました。