【BINANCEの1兆円流出でも】Contagious Interview(偽装採用面接)を通じたマルウェア感染攻撃
当サイトには広告を含みます。広告でなく単なる紹介等の場合もあります。
当サイトでは、広告掲載ポリシーに沿って広告を掲載しています。
※広告でなく、単に商品やサービスを自主的に紹介しているだけという場合もあります。
その中でも "オススメ" として紹介している商品やサービスは、個人的にそう思えたものだけです。
共感、興味をもっていただけるものがあればご利用ください。
Contagious Interview【偽装採用面接】を通じたマルウェア感染攻撃
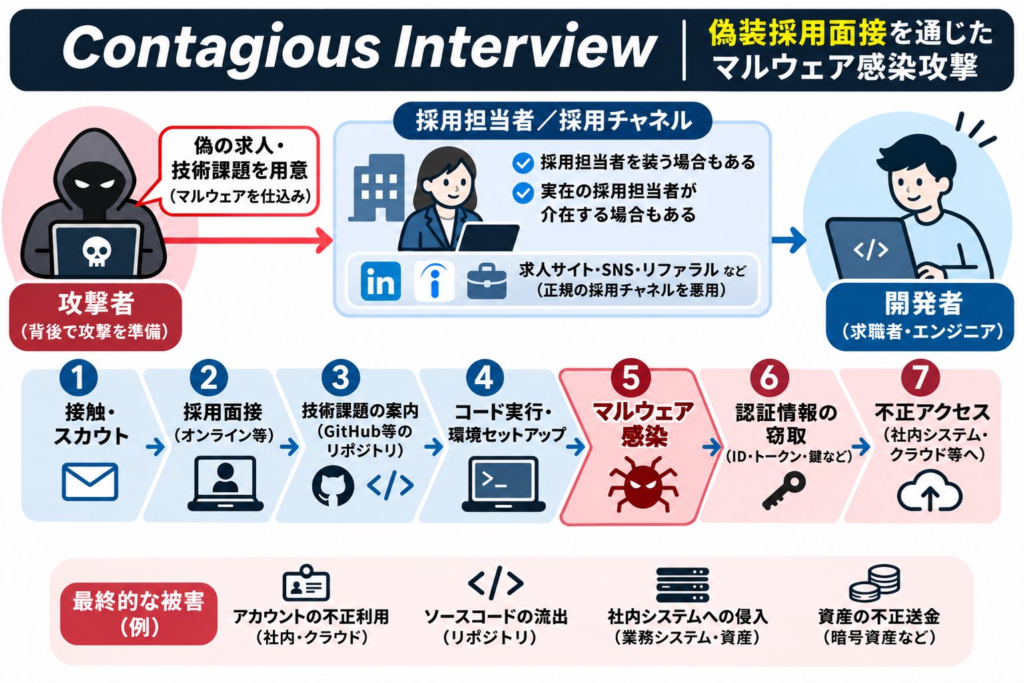
主にソフトウェア開発者やITエンジニアを狙うもの
攻撃者が採用活動を装って技術課題を与え、マルウェアに感染させて認証情報などを盗み取る手口です
求人サイトやSNSなど、「正規の採用チャネル」も悪用されます
🔍 主な攻撃の流れ
① 求人サイトやSNSなどを通じて接触・スカウト
② オンライン等で採用面接を実施し、信頼関係を構築
③ GitHub等のリポジトリを使った技術課題を案内
④ コードの実行・開発環境のセットアップを指示
⑤ 不正なコードが実行され、マルウェアに感染
⑥ ID・パスワード・認証トークン・秘密鍵などを窃取
⑦ 盗んだ認証情報などを悪用し、社内システムやクラウド環境へ不正アクセス
💡 攻撃者が採用担当者になりすますケースのほか、実在する採用担当者が事情を知らずに介在する可能性もあります
🚨 最終的な被害の例
・社内/クラウドアカウントの不正利用
・ソースコードや機密情報の流出
・社内システムへの侵入
・暗号資産などの不正送金
⚠️ 注意点
・GitHub上の公開コードでも安全とは限らない
・npm installやIDEのタスク実行などが感染の契機になる場合も
・技術課題は業務用PCで安易に実行せず、隔離環境で検証
・開発者端末の侵害が組織全体の被害につながる可能性も
📋 主な攻撃事例・調査報告
・2023年:Palo Alto NetworksがContagious Interviewを報告、BeaverTailなどのマルウェアを確認
・2025年:Slow Piscesによる偽の技術課題とPythonマルウェアを確認
・2026年3月:MicrosoftがVS Codeのタスク設定を悪用した感染手法を報告
・2026年10月:SentinelOneがTerraformの技術課題を悪用するTraderTraitor関連攻撃を報告
・2026年11月:Binanceが大規模な資金流出事件の攻撃経路として偽装採用面接による端末侵害を公表
※類似手口を含み、すべてが同一の攻撃キャンペーンとは限りません
📚 参考情報
Binance公式
https://binance.com/en/blog/community/3229153443759566763
Palo Alto Networks(初期調査)
https://unit42.paloaltonetworks.com/two-campaigns-by-north-korea-bad-actors-target-job-hunters/
Palo Alto Networks(Slow Pisces)
https://unit42.paloaltonetworks.com/slow-pisces-new-custom-malware/
Microsoft Security
https://microsoft.com/en-us/security/blog/2026/03/11/contagious-interview-malware-delivered-through-fake-developer-job-interviews/
SentinelOne(TraderTraitor)
https://sentinelone.com/labs/dont-call-us-well-call-your-apis-tradertraitor-backdoors-resurface-on-victim-with-no-crypto-ties/
先日のBINANCEの資金流出の件でも経路として公表あり
【Binance、約63.4億ドル流出の侵入経路を公表】🔐
📅 発表日:2026年11月3日
✅ 改ざんツールと偽求人面接で技術者3名の端末を侵害
✅ 社内AIツールと盗用認証情報を悪用
✅ 233.46百万XRPを5つのホットウォレットから4分で移動
✅ 約28.5億ドルを凍結・遮断、影響資産の98%を補填済み
⚠️ 初期報告段階、独立レビューと最終調査は継続中

楽天市場