【漏えい多発】運転免許証など本人確認に使われる個人情報の流出時の本人申告など
最近、不正アクセスや情報漏えいの事案が多いですね。AIですかねぇ。
運転免許証の画像を含む660万件分のアカウント情報が漏えいしたタイムズカーの不正アクセスの件など、本人確認に使われる個人情報が流出した際に個人が取れる対策として、信用情報機関に対する「本人申告」の手続きなどをメモ程度にまとめておきます。
最近の事案も載せておきます。
運転免許証画像の漏えいで、何が起こり得るか
タイムズカーにて、不正アクセスにより運転免許証の画像を含む660万件分のアカウント情報が漏えいする事案がありました。

考えられる影響について、一般的な内容だけですが、簡単に記載しておきます。
| 想定される影響 | どう起こるか | 画像だけで足りるか |
|---|---|---|
| 本人確認を伴うサービスへのなりすまし申込 | 免許証画像を本人確認書類として提出する | サービス次第。静止画像の提出に依存する運用ほど懸念が大きい |
| 他人名義のカード・ローン申込 | 免許証情報と氏名・住所等で申し込む | 通常は追加の障壁がある。本人確認、与信審査、連絡先や受取方法も関わる |
| 預金口座などの開設 | 本人確認を突破して他人名義の口座を作る | 方式次第。顔画像、IC読取、郵送等を求める場合、流出画像だけでは足りない |
| 既存サービスのサポート窓口へのなりすまし | 免許証番号・住所・生年月日等を「本人しか知らない情報」として伝える | 窓口の確認方法次第。情報の組み合わせが悪用され得る |
| 画像の転載・再流通 | 取得者から別の第三者へ画像が渡る | 一度流出した画像は、パスワードのように回収・変更できない |
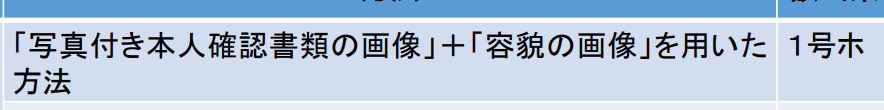
なお、2027年4月1日から、金融機関などが犯罪収益移転防止法に基づいて行う本人確認では、免許証などの券面画像と顔写真を送る方式が廃止されます。ICチップ情報や電子証明書などを使う方法へ移りますが、あらゆるサービスで免許証画像の提出が禁止される、という意味ではありません。
「従来の1号ホ方式(書類画像+顔画像)の廃止」です(改正後は別の方式が1号ホと呼ばれるようになりますので、「従来の」と記載しています)。
信用情報機関に対する「本人申告」の手続き
名義悪用が心配な方は、信用情報機関への「本人申告」を検討できます。
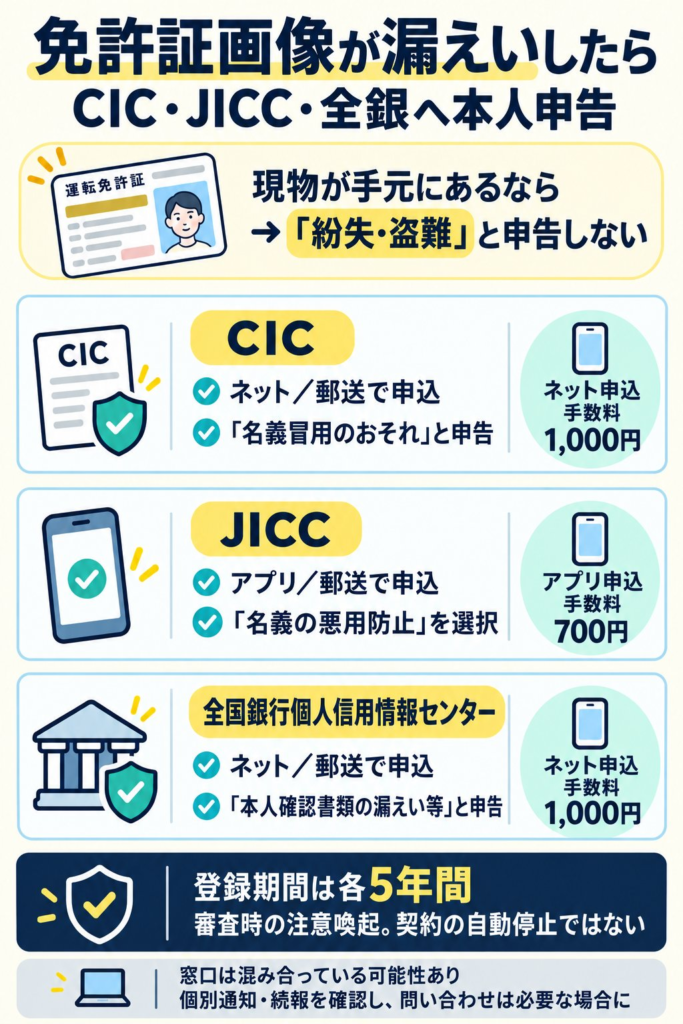
本人申告は、免許証などの漏えいによる名義悪用のおそれを、本人が信用情報機関に登録する制度です。加盟する金融機関などが信用情報を照会した際の注意喚起になり、審査の参考にされますが、不正契約を自動的に止めるものではありません。
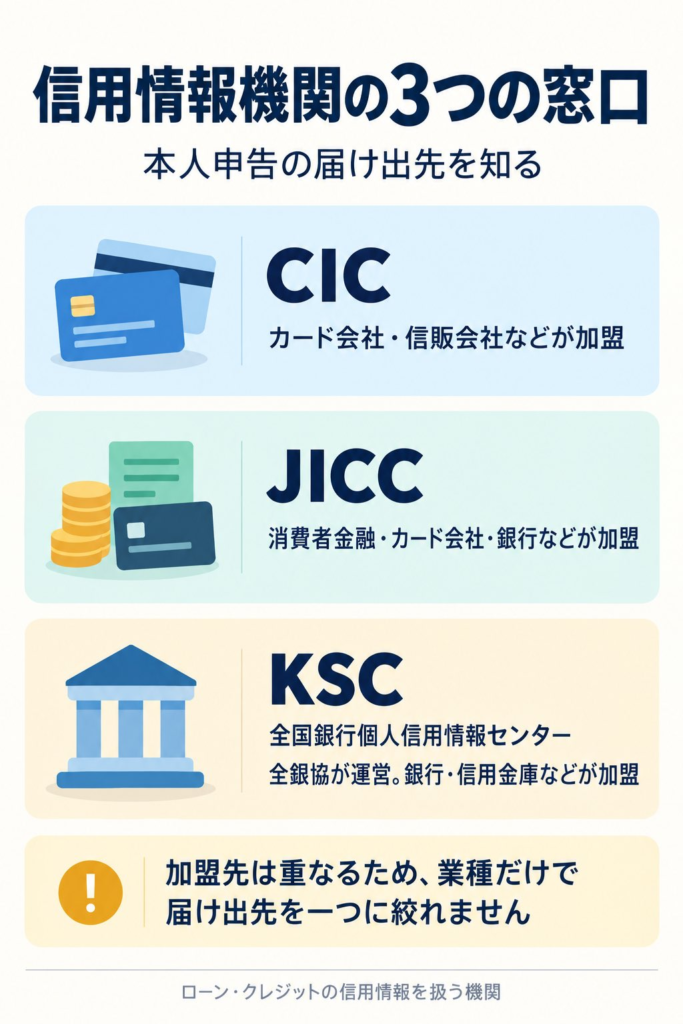
これら3つの信用情報機関の概要は以下の通りです。
- CIC:クレジットカード会社や信販会社などが加盟
- JICC:消費者金融、カード会社、銀行など幅広い業種が加盟
- KSC:全国銀行個人信用情報センター。全銀協が運営し、銀行や信用金庫などが加盟
※概要です、正確な情報は公式サイトにて
・CIC:「名義冒用のおそれ」と申告
https://cic.co.jp/mydata/declaration/index.html
・JICC:「名義の悪用防止」を選択
https://jicc.co.jp/comment
・全銀:「本人確認書類の漏えい等」と申告
https://zenginkyo.or.jp/pcic/return/
免許証の現物が手元にあるなら「紛失・盗難」とは申告しないこと
本人申告は審査時の注意喚起であり、契約を自動停止するものではありません
まずはタイムズの個別通知・続報を確認
窓口が混み合っている可能性もあるため、問い合わせは必要に応じて
本人申告の注意点
以下のような注意点があります。
・本人申告の情報があると、本人のカード・ローン申込でも、追加確認や審査に時間がかかる可能性。自動的に否決されるわけではない
・CIC、JICC、全銀への登録は個別手続き。ネット/アプリ申込手数料は計2,200円
・登録日から5年で削除。途中で消す場合も各機関で手続きが必要
・本人申告の情報の削除については、CIC、JICCの削除手数料は無料。全銀は郵送申請で切手等が必要
・申告だけで名義悪用を完全には防げない
参考
国内の不正アクセス・情報漏えい等(2026年9月25~29日公表・更新)
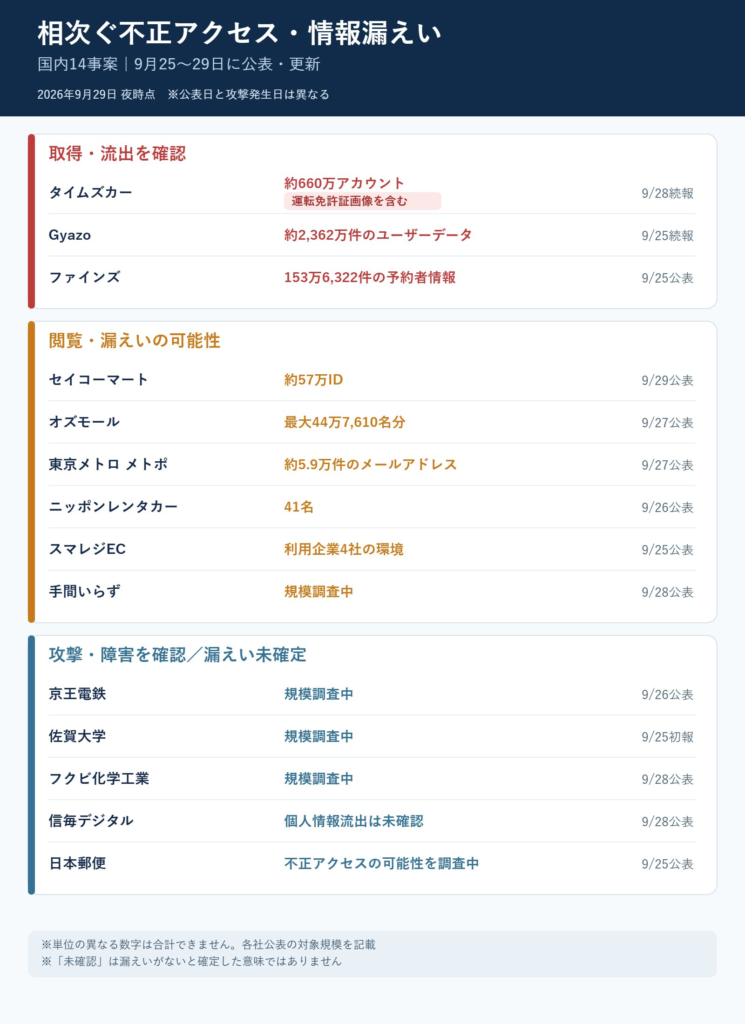
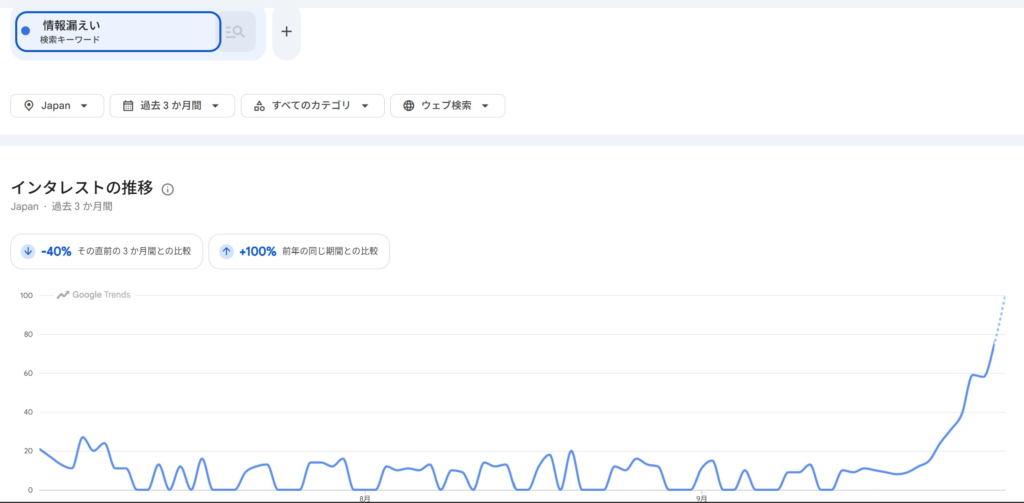
・タイムズカー|不正アクセス検知9/25|初報9/25、続報9/28
https://park24.co.jp/news/2026/09/20260928-1.html
・セイコーマートアプリ|異常確認9/24|公表9/29
https://secoma.co.jp/info/pdf/202609291545.pdf
・手間いらず「TEMAIRAZU」|不審メッセージ確認9/21~、侵入日は未公表|公表9/28
https://temairazu.co.jp/pdf/1206
・オズモール|不正アクセス検知9/26|公表9/27
https://starts-pub.jp/info20260927
・東京メトロ「メトポ」|配信異常9/20、不審な記録発見9/25|公表9/27
https://to-me-card.jp/important/202609-01/index.html
・ニッポンレンタカーアプリ|発生日未公表|公表9/26
https://nipponrentacar.co.jp/info/202609.html
・京王電鉄(ランサムウェア)|被害確認9/26|公表9/26
https://keio.co.jp/news/update/announce/nr260926v13404/
・佐賀大学(ランサムウェア)|被害確認9/24|初報9/25、続報9/28
https://saga-u.ac.jp/koho/press/2026092841520
・ファインズの予約システム|異常検知9/22|公表9/25
https://e-tenki.co.jp/news/弊社システムへの不正アクセスによる情報漏えい/
・スマレジEC|発生日未公表(脆弱性修正9/18)|公表9/25
https://ec.smaregi.jp/b2b/news/2026925-2/
・日本郵便の国際郵便調査請求Web受付|不正アクセスの可能性発覚9/25|公表9/25
https://post.japanpost.jp/newsrelease/pressrelease/6267689171.html
・フクビ化学工業の英語版サイト|不正アクセス発覚9/16|公表9/28
https://fukuvi.co.jp/news/information/2026092801
・信毎デジタルのポイント交換システム|不正アクセス判明9/7|公表9/28
https://nano.shinmai.co.jp/info/media/93016/
・Gyazo|不正アクセス発生9/11|初報9/16、続報9/25
https://corp.helpfeel.com/news/news-20260925-01
海外の事案
Bitget|暗号資産ウォレットからの不正送金(約3億8,800万ドル)
発生日:2026年9月24日 18:31 UTC(日本時間25日 3:31)
公表日:2026年9月25日、以後更新
https://bitget.com/campaigns/bitget-security-incident-2026
英国・Dyfed-Powys警察|サイバー攻撃によるシステム障害、職員情報への影響を調査
発生日:2026年9月14日(検知日)
公表日:2026年9月25日
https://dyfed-powys.police.uk/news/dyfed-powys/news/2026/september-2026/statement/
OpenAI|調査用AIエージェントによる第三者サイトへの不適切なアクセスと利用者画像53件の外部掲載
発生日:個別の日付は非公表
公表日:2026年9月25日
https://openai.com/hugging-face-incident-and-misalignment/
米FBI|採用サイト http://fbijobs.gov の侵害と職員情報流出の主張を調査
発生日:非公表
公表日:2026年9月23日
https://fbi.gov/news/press-releases/fbi-statement-on-compromise-of-fbijobsgov-portal-and-alleged-impact-to-fbi-employee-pii
まとめ
信用情報機関に対する「本人申告」の手続きなどをメモ程度にまとめてみました。
なかなか難しいですが気を付けましょう。